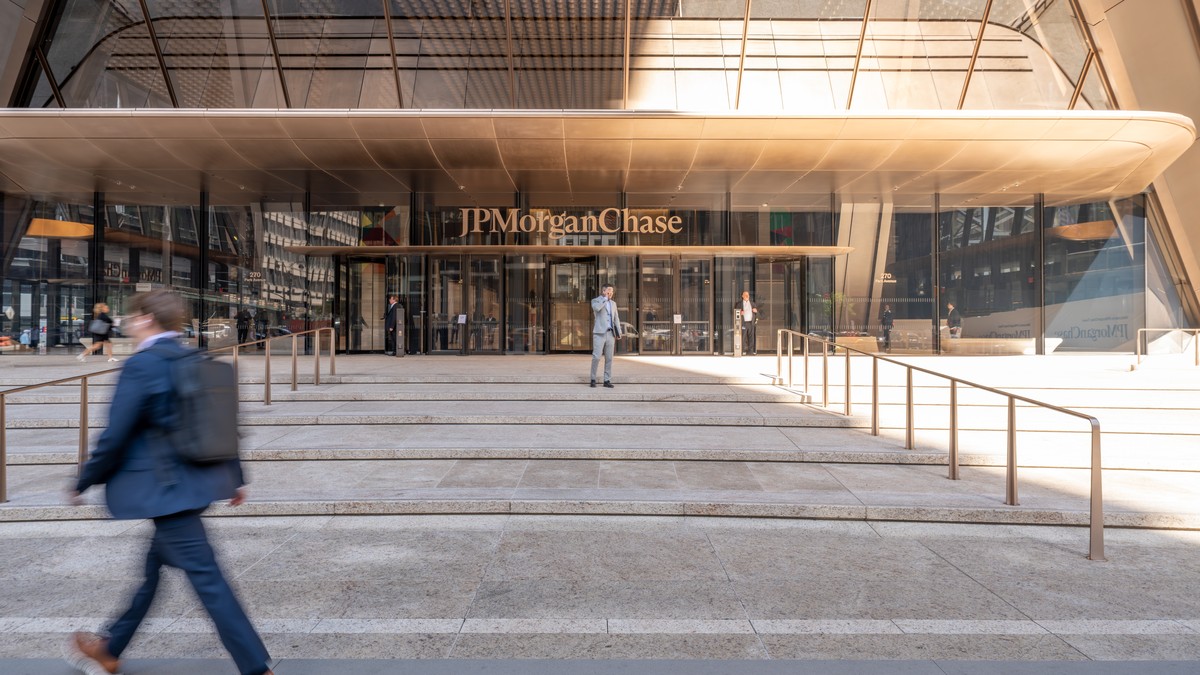
Nueva York (EE. UU.) — JPMorgan Chase, Visa y Mastercard confirmaron este jueves que un ataque informático contra proveedores externos que les prestan servicios expuso datos de algunos de sus clientes. El grupo de extorsión conocido como n0n se atribuyó la acción y publicó los archivos robados en la web oscura después de dar a las empresas un plazo de 48 horas para pagar un rescate, según reportes de la agencia AFP y del diario The Wall Street Journal.
Qué datos se filtraron
De acuerdo con JPMorgan, los atacantes accedieron a «determinados datos de marketing» que estaban en manos de esos proveedores y que pueden incluir nombres y direcciones de correo electrónico de clientes. La entidad añadió que ninguno de sus servicios se vio afectado y que el incidente no tiene relación con las fallas informáticas que sufrieron algunos usuarios a principios de semana.
El diario Saudi Gazette, que cita reportes de agencias, informó que fueron publicados correos electrónicos y números de teléfono de unas 16.000 cuentas de clientes de JPMorgan. La cifra no ha sido confirmada de forma independiente por el banco, que tampoco precisó cuántos clientes podrían estar afectados en total.
Qué dicen las empresas
Visa aseguró que el incidente involucró a un proveedor radicado en Asia-Pacífico y que sus propios sistemas no estuvieron implicados ni resultaron afectados. «No se han visto comprometidos datos de pago como números de tarjeta», afirmó la compañía.
Mastercard, por su parte, señaló que la exposición se limitó a «una cantidad limitada de información no relacionada con pagos» de un subconjunto de titulares inscritos en un programa de beneficios específico. La empresa dijo que el incidente estaba contenido y que trabajaba con el proveedor para apoyar a los afectados.
JPMorgan publicó su versión en la red social X y ofreció monitoreo de crédito gratuito a los clientes que corresponda:
Quién es n0n
La firma de ciberseguridad SOCRadar dijo a AFP que el grupo n0n tiene origen en Rusia y surgió en septiembre. Según sus propias afirmaciones, ha atacado a cerca de 200 compañías en el mundo. SOCRadar aclaró que no pudo verificar de forma independiente la autenticidad de esas afirmaciones ni de los documentos publicados.
El grupo lanzó una cuenta regresiva de 48 horas antes de filtrar los archivos y suele presionar a las empresas con la publicación gradual de los datos robados. Andrei Barysevich, de la firma Recorded Future, dijo a la agencia taiwanesa CNA que la banda busca compañías con ingresos anuales de al menos 10 millones de dólares y fuera de países de habla rusa.
Qué falta
Ninguna de las tres empresas identificó públicamente al proveedor atacado. Tampoco se conoce el alcance exacto de los registros filtrados ni si los datos incluyen información más sensible que correos y teléfonos.
El caso pone el foco en los riesgos de la cadena de suministro digital: un solo contratista puede exponer información de varias compañías a la vez. En la última semana, JPMorgan, United Airlines y la Agencia de Seguridad Nacional de Estados Unidos (NSA) también sufrieron caídas de sistemas, aunque la entidad financiera descartó una conexión entre ambos episodios.
Mientras las investigaciones continúan, los expertos recomiendan desconfiar de correos y mensajes que invoquen el incidente para pedir contraseñas o datos de tarjeta. Las empresas aseguran que no solicitarán ese tipo de información por esas vías.