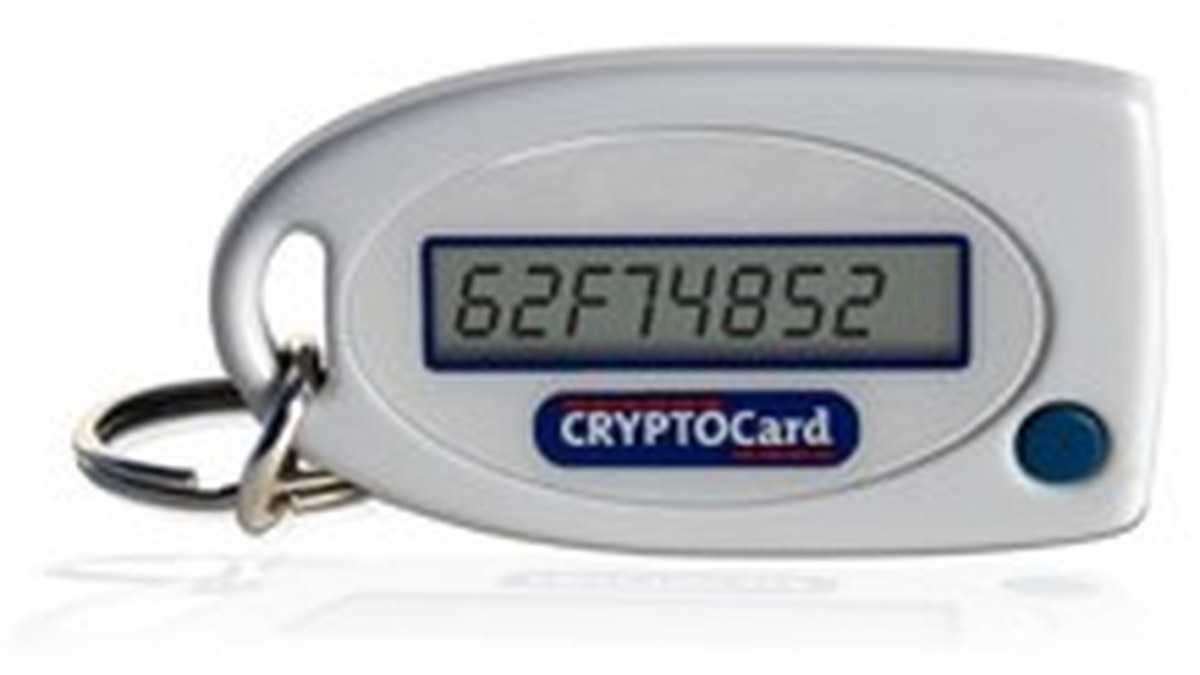
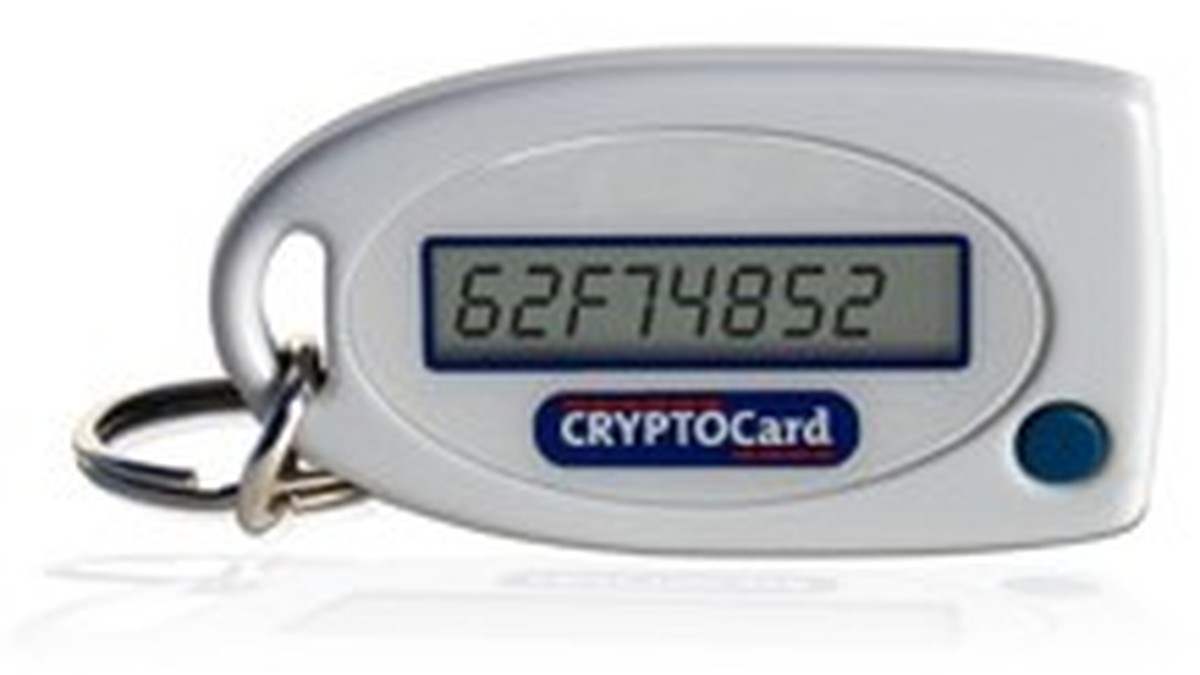
Una contraseña sola ya no basta para proteger una cuenta importante. El segundo factor añade una prueba adicional que un atacante no obtiene solo con robarla. La idea es sencilla: algo que sabes (la contraseña) más algo que tienes (un código, una aplicación o una llave física).
Códigos por SMS no son el mejor segundo factor
El SMS sigue siendo mejor que nada, pero es vulnerable a la intercepción, al cambio de número y a ataques de ingeniería social. Las aplicaciones de autenticación que generan códigos en el propio dispositivo son más seguras y no dependen de la red móvil.
Passkeys: el siguiente paso
Una passkey es una credencial criptográfica que se guarda en el dispositivo o en un gestor de contraseñas. No se transmite al sitio web, por lo que no puede filtrarse en una brecha de la misma forma que una contraseña. Además, está vinculada al dominio: una web falsa no puede reutilizarla aunque imite la apariencia de la legítima.
Las passkeys no son perfectas: dependen de la seguridad del dispositivo y del ecosistema que las sincroniza. Si pierdes todos los dispositivos y no tienes una copia de seguridad, puedes quedar fuera. Por eso conviene configurar un método alternativo y guardar los códigos de recuperación en un lugar seguro.
Qué revisar hoy
- Activa el segundo factor en correo, banca y redes principales.
- Prioriza una aplicación de códigos o una passkey sobre el SMS.
- Descarga los códigos de recuperación y guárdalos fuera del teléfono.
- Revisa los dispositivos y sesiones activas; cierra las que no reconozcas.
La autenticación no es un trámite único: es una capa que se revisa. Un segundo factor mal configurado, compartido o sin respaldo puede dar una falsa sensación de seguridad. La combinación más robusta es una passkey o una llave física, un método alternativo y códigos de recuperación guardados fuera del dispositivo principal.
Este artículo es informativo. Sigue las instrucciones del proveedor de cada servicio.