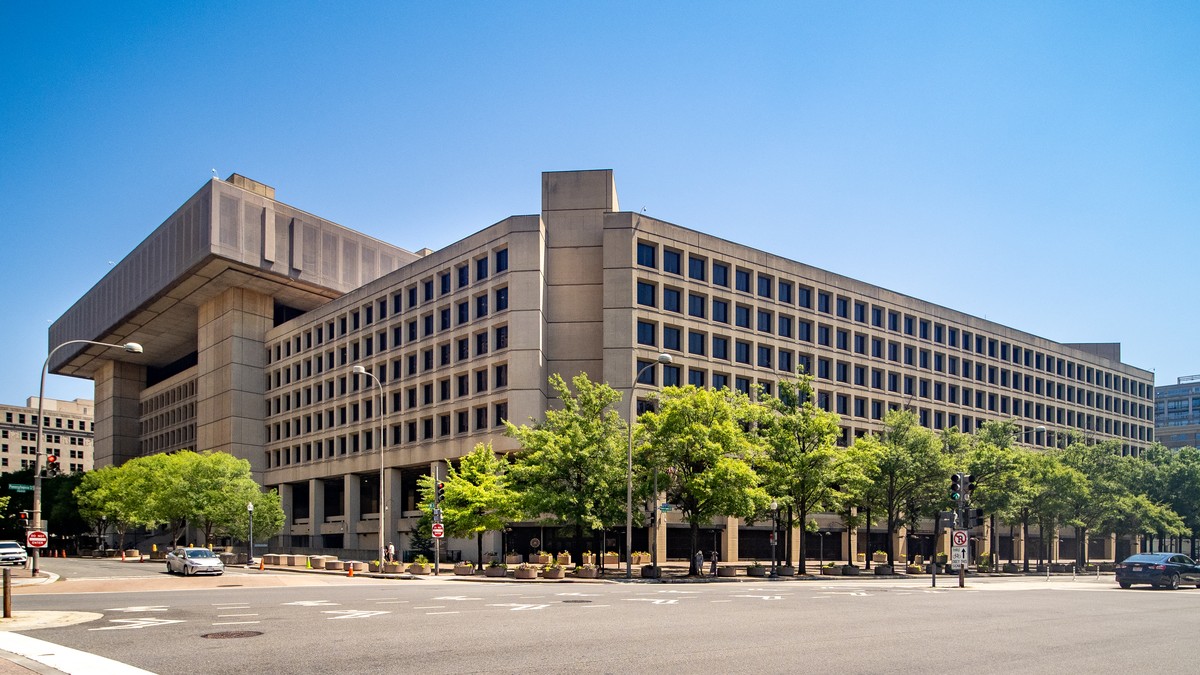
Washington (EE. UU.) — El FBI investiga una presunta intrusión en el Centro Nacional de Información Criminal (NCIC), la base de datos que conecta a las policías federales, estatales y locales de Estados Unidos, según CNN y Fox News, que citaron a personas informadas de la investigación. Sería el segundo ciberataque contra sistemas del Buró en pocos meses y llega en medio de una semana de fallos informáticos que afectaron a agencias y empresas del país.
Las fuentes consultadas por ambos medios coinciden en que el FBI ya investiga cómo se produjo el acceso y que todavía no está claro qué información pudo quedar expuesta. El Buró no había comentado públicamente el incidente hasta la noche del viernes, según NBC News. Tampoco hay por ahora indicios públicos sobre la identidad o la motivación de los atacantes.
Qué guarda el NCIC
El NCIC es una de las herramientas centrales de la policía estadounidense. Mediante esa red, los agentes consultan órdenes de arresto, antecedentes penales, personas desaparecidas, registros de delincuentes sexuales y verificaciones de antecedentes, incluidos los controles previos a la compra de armas. Su carácter sensible explica la preocupación: no se trata solo de datos personales, sino de información operativa que puede afectar detenciones y controles en curso.
El antecedente de septiembre
En septiembre, un grupo conocido como ShinyHunters accedió al portal de empleo del FBI y afirmó haber robado datos de casi todos los agentes, como nombres, direcciones, números de Seguridad Social y destinos. La Justicia detuvo en octubre al ejecutivo canadiense Edward Dubrovsky, acusado de conspiración para extorsión en relación con esa investigación, según Fox News. Aquel episodio ya había mostrado la vulnerabilidad de los sistemas periféricos del Buró; el nuevo caso apunta, según las fuentes, a una base de datos mucho más crítica.
Una semana de fallos
El presunto ataque al NCIC se conoce después de días de interrupciones. NBC News informó de un ciberataque contra un sistema de pagos del Departamento de Agricultura (USDA), que avisó a sus empleados, de acuerdo con n-tv. En la misma semana se registraron fallos en servicios de Microsoft, en el control del tráfico aéreo —que provocó una parada nacional en tierra—, en entidades bancarias y en una red de comunicaciones de la NSA. Las autoridades atribuyeron esos episodios a causas técnicas, no a ataques, y la Casa Blanca despidió el jueves a su director de ciberseguridad, Sean Cairncross.
El presidente Donald Trump dijo el sábado a Fox News que acababa de enterarse del caso. «No está bien. No me gusta», declaró. Añadió que tal vez «aprendamos cosas» y mencionó, sin aportar pruebas, un supuesto fraude electoral, una afirmación que repite desde 2020 y que ha sido desmentida por autoridades electorales y tribunales, según The Independent.
Qué falta
Las preguntas abiertas son tres: quién está detrás, qué datos se sustrajeron o modificaron y si el incidente tiene relación con el del Departamento de Agricultura. El FBI no ha confirmado oficialmente la magnitud de la brecha ni ha identificado a los responsables. Hasta que haya una confirmación oficial, los datos disponibles proceden de fuentes anónimas citadas por medios, un límite que las propias cadenas subrayaron.